Skip To main content
defend Iceland

Public disclosure for a healthier cybersecurity culture
Public disclosure for a healthier cybersecurity culture

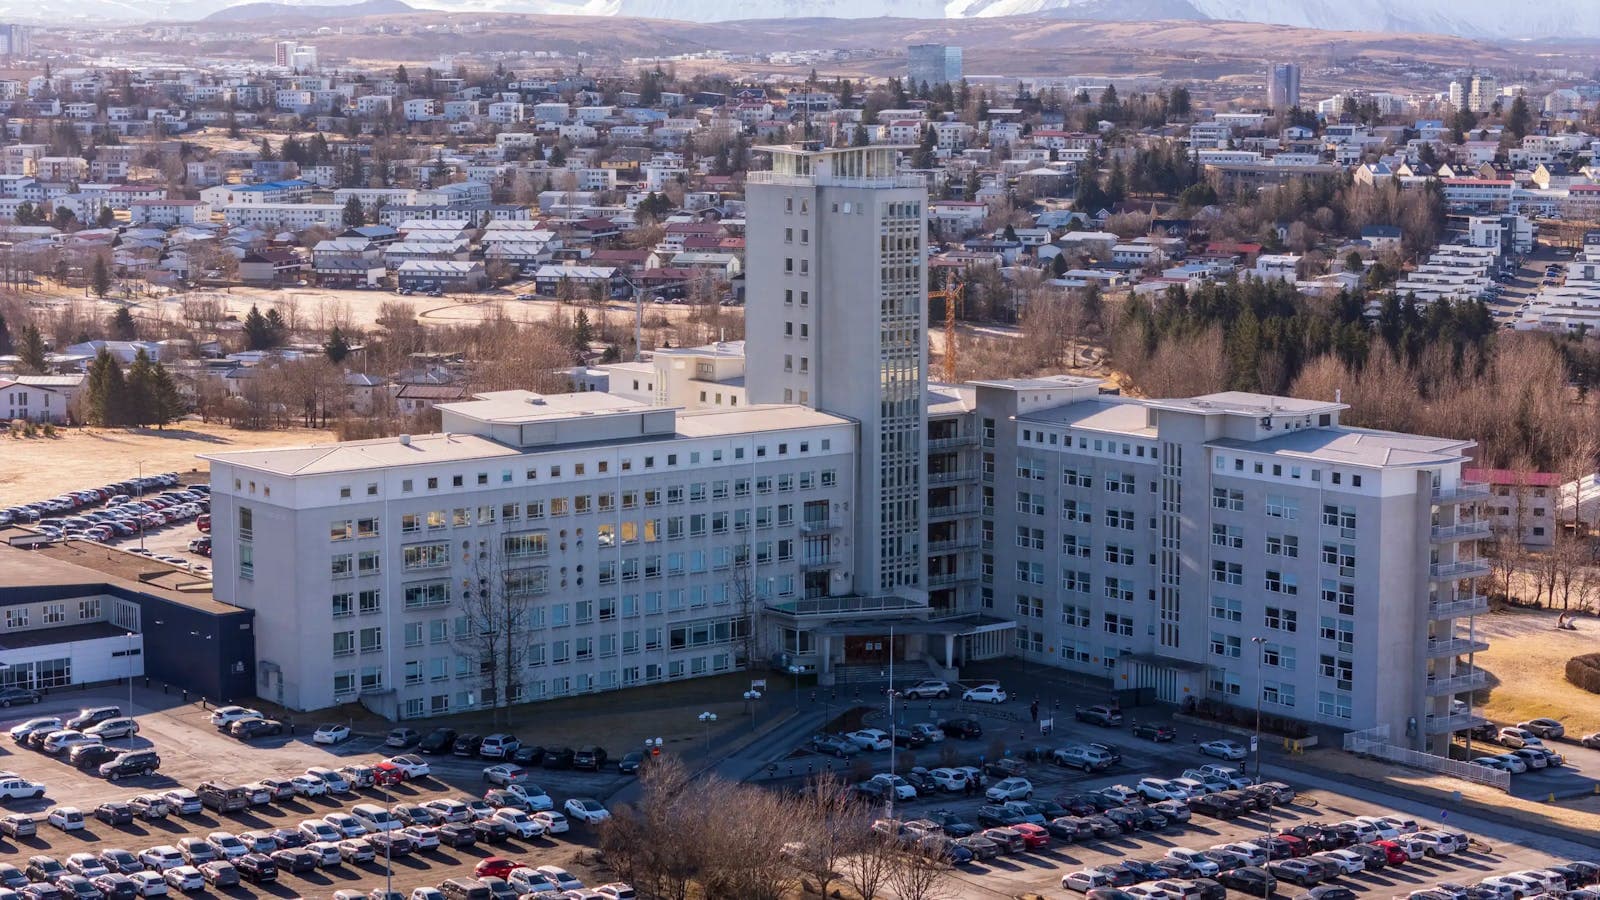
Landspitali is the leading hospital in Iceland and the largest workplace for employees in health care. It is funded by the Ministry of Welfare, supervised by the Directorate of Health and provides specialised and general care and has the capacity of approx. 700 beds. To say that it is an important organisation in Iceland is an understatement and almost every Icelander relies on their services in some way.

Coordinated and public disclosure of vulnerabilities is an extremely important part of building a stronger cybersecurity culture as well as strengthening supply chains. Having organisations share vulnerabilities identified and fixed so that others can learn from them is critical to the goal of ensuring safer digital communities. To that end Landspitali has taken a bold step towards improving Iceland’s digital safety by not just simply fixing a reported vulnerability, before any incident occurred, but also by allowing the public disclosure of all vulnerabilities submitted to them via Defend Iceland.Today we start that journey by discussing a critical security vulnerability that was discovered through their Defend Iceland bug bounty program.

For those who want to dive into the technical details, you can find the full report here. For everyone else, let's break this down in simpler terms and discuss why this is such a huge deal.

The Vulnerability: What Happened?

Security researchers from Defend Iceland discovered a serious weakness in one of Landspítali's employee authentication systems. A publicly accessible CMS (content management system) had no restrictions on login attempts, meaning attackers could try thousands of password combinations until they found a match. Brute forced credentials that were subsequently identified through password spraying were then used to access cloud resources like Office 365 which, in some cases, allowed attackers to register multi-factor authentication (MFA) to themselves for users that hadn’t completed the multi-factor enrollment process, effectively locking out the legitimate users and assuming their identity and access to internal hospital resources.

This type of vulnerability could potentially have led to unauthorized access to sensitive information, including emails, internal documents, and other sensitive data. In the worst-case scenario, attackers could have escalated privileges within Landspítali's IT environment, potentially compromising the entire hospital domain resulting in a ransomware attack. That would effectively be the worst case scenario for our community and what we are trying to defend against.

The Importance of MFA (and Why Enrollment Matters!)

MFA is one of the most effective security measures we have today. When enabled, even if someone steals your password, they can’t log in without a second factor - usually a code sent to your phone or an authentication app.

However, here’s the catch: If users don’t complete the MFA setup process, an attacker who gains access to their account may be prompted to set up MFA themselves. This means the hacker can lock the real user out of their own account! This is exactly what could have happened at Landspítali had this vulnerability gone undetected and been abused by a malicious third-party.

The takeaway? MFA should not only be required - it should be actively enforced to ensure users complete the setup. Otherwise, attackers can use this security feature against us. This is what Landspitali hopes to share so that others can learn and help proactively address potential threats.

Why This is a Game-Changer for the Security Culture in Iceland

Instead of sweeping this under the rug and just silently fixing these vulnerabilities, Landspítali has embraced transparency by allowing the public disclosure of this report. This is huge for security culture in Iceland. Too often, organizations try to hide security flaws, fearing reputational damage. The reality is that every system has vulnerabilities - it’s how we deal with them that matters.

By openly sharing this information, Landspítali is helping everyone in Iceland (and beyond) to better understand cybersecurity threats and how to defend against them. This kind of transparency sets a precedent for other institutions to follow. It signals a shift toward a culture of learning, improvement, and resilience.

The Role of Bug Bounty Programs (and Why It’s Awesome Landspítali is Doing This!)

Bug bounty programs allow IT professionals and ethical hackers that we call Defenders to test security systems and report vulnerabilities before malicious actors can exploit them. It’s a proactive approach to security that has been adopted by major tech companies, governments, and now, Iceland’s main hospital.

Think about it - by participating in a bug bounty program, Landspítali is actively investing in cybersecurity, welcoming external expertise, and demonstrating a commitment to protecting its staff, patients, and our community.

That’s something worth celebrating!

What Could Have Happened & What Was Prevented?

Had this vulnerability remained undiscovered, attackers could potentially have:

  • Gained access to sensitive hospital communications
  • Stolen sensitive data
  • Locked hospital staff out of their accounts
  • Escalated privileges to take over more critical systems

Instead, thanks to the Defender who reported this vulnerability and Landspítali’s IT team, these risks were mitigated. The IT team has since taken steps to secure the affected accounts, enforce better authentication policies, and strengthen their overall cybersecurity posture.

Looking Ahead: Defend Iceland & Landspítali’s Ongoing Partnership

This isn’t a one-time event - Defend Iceland will continue working with Landspítali to find and fix vulnerabilities before they become real threats. This partnership is a model for how ethical hacking, transparency, and a strong security culture can make Iceland a safer place, both online and offline.

Landspítali has set an incredible example. Cybersecurity is a shared responsibility, and by embracing collaboration and openness, they are leading the way toward a more safer digital future for everyone in our community.

Kudos to Landspítali for taking this bold step, and to all the ethical hackers out there helping to make the internet a safer place!

Stay secure, stay vigilant, and if you work in IT - make sure MFA is enforced and completed!
Deila

Aðrar fréttir

Sjá allar fréttir
Is Your CTO Vibe-Coding?

Is Your CTO Vibe-Coding?

Most of the conversation about AI and security runs in one direction: the barrier to entry for attackers is collapsing. A teenager with a chatbot can now scan, probe, and exploit at a level that used to require years of practice. That's a real problem, and it deserves the attention it gets.

Lesa meira
Landspítali

Multiple Landspitali Employee Domain Accounts at Risk of Compromise

This report details a critical security vulnerability discovered within Landspitalinn's systems through the Defend Iceland bounty program. A series of chained vulnerabilities and misconfigurations were identified, allowing attackers to compromise multiple employee credentials and register multi-factor authentication (MFA) to themselves.

Lesa meira
How I found all corporate usernames in Iceland

How I found all corporate usernames in Iceland

One of my favorite methods to gain initial access to companies is finding valid credentials. If your target is just one employee, this might be near impossible. But what if you have hundreds, or even thousands of targets? What if the target victim is anyone in Iceland? Then gaining valid credentials goes from near impossible to near certain.

Lesa meira
When Retired Domains Come Back to Haunt: The Hidden Risk of Legacy Corporate Assets

When Retired Domains Come Back to Haunt: The Hidden Risk of Legacy Corporate Assets

Organizations evolve through mergers, acquisitions, and rebranding. Old domains get retired, but what happens when those domains can still receive password resets or act as the login email for third-party services for the previous owner? This post reveals an overlooked vulnerability we've seen through Defend Iceland's bug bounty platform: expired corporate domains that remain deeply embedded in third-party SaaS accounts. When these domains become available for registration, attackers can inherit access to SaaS accounts that still use the retired email domain for login or recovery. We'll show you exactly how this happens and why "just let it expire" is a dangerous domain retirement strategy.

Lesa meira
XSS Beyond the Perimeter: When Internal Systems Become Attack Surfaces

XSS Beyond the Perimeter: When Internal Systems Become Attack Surfaces

Cross-site scripting (XSS) is often treated as a problem that ends at the public perimeter. In reality, customer input does not stop at the landing page. It flows into CRMs, ticketing consoles, and internal dashboards that may never have faced a penetration test. This walkthrough, based on real reports to Defend Iceland, shows how a harmless contact form can compromise the helpdesk staff who read it. To illustrate the chain end to end, we built a Netbankinn-themed lab that mirrors what we see in production environments. The public site is squeaky clean. The internal system is not, and an ezXSS payload turns one support ticket into full access to the staff's browser context.

Lesa meira
Hvernig villuveiðigáttir hjálpa þér að uppfylla NIS2

Hvernig villuveiðigáttir hjálpa þér að uppfylla NIS2

Ný tilskipun Evrópusambandsins um net- og upplýsingaöryggi, NIS2, er yfirvofandi og gerir auknar kröfur til mikilvægra og nauðsynlegra aðila um netöryggi, áhættustýringu og upplýsingagjöf. Fyrirtæki sem falla undir tilskipunina þurfa nú að sýna fram á aukna öryggisvitund, skilvirkari viðbragðsáætlanir og betri stjórn á veikleikum. Ein skynsamleg og hagkvæm leið til að ná þessum markmiðum er með villuveiðigáttum og stefnu um ábyrga upplýsingagjöf öryggisveikleika (e. coordinated vulnerability disclosure).

Lesa meira
404 Villa Happy Hour Fannst ekki!

404 Villa Happy Hour Fannst ekki!

Defend Iceland býður í Happy Hour með netöryggis- og varnarmála ívafi í samstarfi við miðstöð stafrænnar nýsköpunar (EDIH-IS) og Rannís. Viðburðurinn er opinn öllum sem hafa áhuga en skráning er nauðsynleg.

Lesa meira
Guðmundur Fertram fjárfestir í Defend Iceland

Guðmundur Fertram fjárfestir í Defend Iceland

Við hjá Defend Iceland erum stolt af því að tilkynna nýja fjárfestingu frá fjárfestingafélagi í eigu Guðmundar Fertrams Sigurjónssonar, stofnanda Kerecis, og fjölskyldu hans. Með þessari fjárfestingu styðja þau við framtíðarsýn okkar um öruggara stafrænt samfélag með þróun á villuveiðigátt okkar og öðrum lausnum. Ísland er fyrsti markaðurinn þar sem þessi tækni verður sannreynd og prófuð í raunumhverfi.

Lesa meira
Jason Haddix, forstjóri Arcanum Security

Einn færasti hakkari heims heldur námskeið á Íslandi í öryggisveikleika leit (e. Vulnerability hunting)

Jason Haddix, einn færasti hakkari heims og forstjóri Arcanum Security, er væntanlegur til landsins í næstu viku og mun leiða námskeið í öryggisveikleika leit í samstarfi við Defend Iceland dagana 21. - 23. janúar í Háskólanum í Reykjavík. Jason kemur frá Bandaríkjunum og er með yfir 20 ára reynslu í netöryggi auk þess hefur hann hlotið viðurkenningu sem einn af fremstu sérfræðingum á villuveiðigáttum (Bug Bounty Platform). Alþjóðleg fyrirtæki á borð við Apple, Microsoft, Google, KPMG, Deloitte, Amazon, Walmart og fleiri hafa reglulega nýtt sér námskeið og þekkingu Jason Haddix.

Lesa meira
Spennandi áfangi hjá Defend Iceland

Spennandi áfangi hjá Defend Iceland

Við fórum í loftið í febrúar á þessu ári og erum stolt af því að vera komin í samstarf við 26 frábæra viðskiptavini. Þessir aðilar spanna öll svið samfélagsins, frá stórum hluta fjármálageirans til lykilaðila í orku- og heilbrigðisgeiranum - og nú Alþingi Íslendinga.

Lesa meira
Defend Iceland gerir samning við Origo til að efla netöryggi

Defend Iceland gerir samning við Origo til að efla netöryggi

Í samtengdu stafrænu landslagi nútímans hefur öryggi hugbúnaðar eins fyrirtækis áhrif á alla. Nýlegt atvik CrowdStrike og „bláskjár dauðans“ - sem leiddi til lokunar flugvalla um allan heim - eru áminningar um hvernig jafnvel einn öryggisveikleiki getur komið af stað keðjuverkun með gríðarlegum afleiðingum.

Lesa meira
Erindi Tedda á netöryggisráðstefnu Fjarskiptastofu

Erindi Tedda á netöryggisráðstefnu Fjarskiptastofu

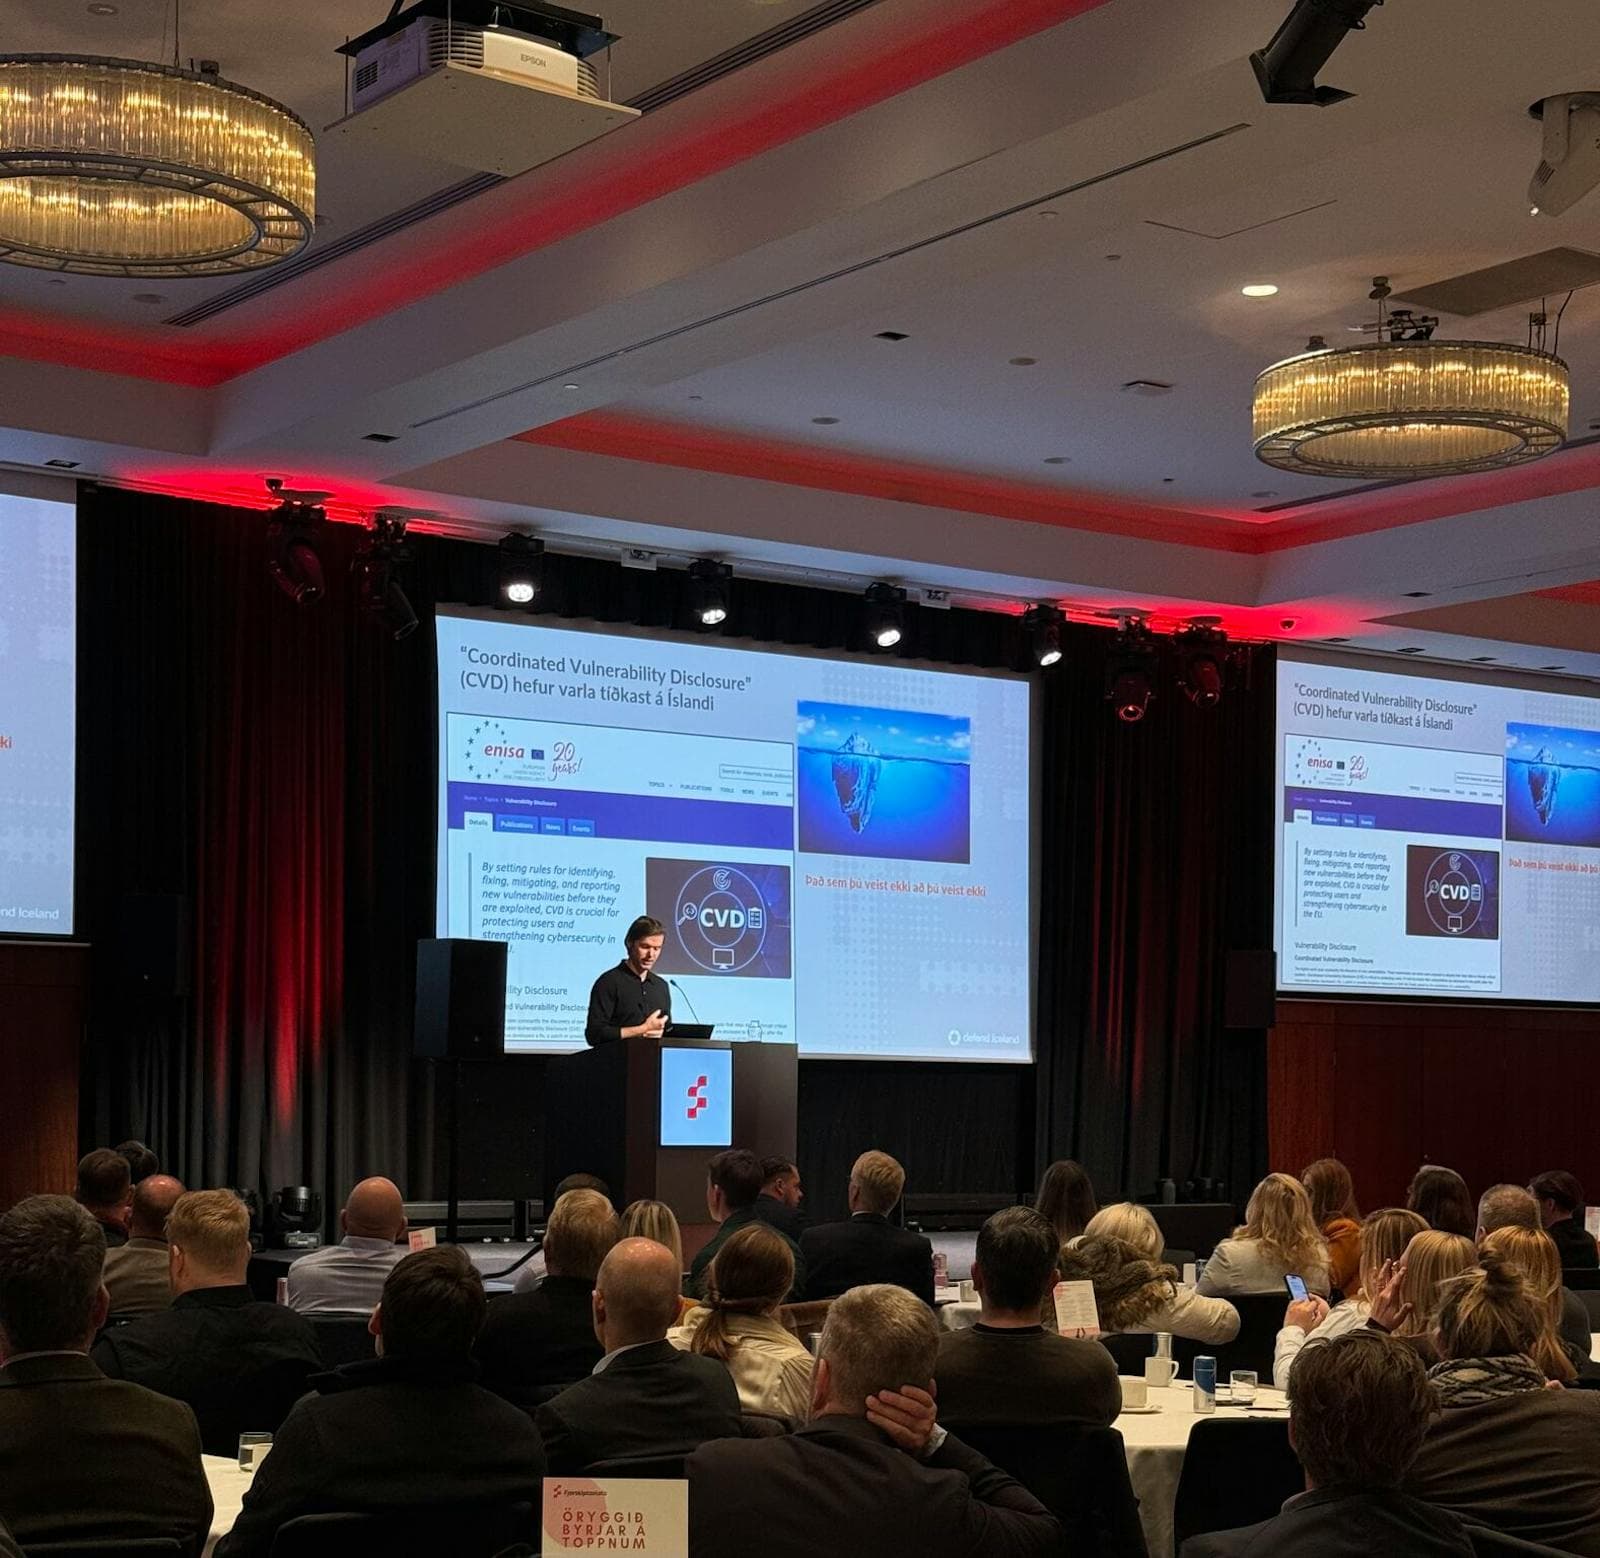
Í dag var Fjarskiptastofa/ECOI með netöryggisráðstefnu þar sem Theódór Ragnar Gíslason, framkvæmdastjóri okkar og stofnandi, var með erindi þar sem hann varpaði fram eftirfarandi spurningu: Erum við einum veikleika frá game over? Hvaða veikleiki væri svo krítískur á birgðahliðinni að það hefði gríðarleg áhrif ekki aðeins á fyrirtækið þitt heldur líka á samfélagið okkar?

Lesa meira
Pallborð á málþingi Rannís - Vegferð styrkjaumsókna og ráð frá þátttakendum

Pallborð á málþingi Rannís - Vegferð styrkjaumsókna og ráð frá þátttakendum

Hörn Valdimarsdóttir frá Defend Iceland sat í pallborði á málþingi Rannís á dögunum þar sem umræðuefnið var „Vegferð styrkjaumsókna og ráð frá þátttakendum”. Málþingið var einskonar stöðutaka á árangri Íslands á fyrstu þremur árum rammaáætlunar og vettvangur þar sem þátttakendur og mögulegir umsækjendur um rammáætlanir gátu borið saman bækur sínar og kynnst. Styrkurinn sem við fengum frá Rannís hefur sannarlega gert vegferð okkar auðveldari og er meðal þess sem varð til þess að hugmyndin um öruggara stafrænt Ísland gat orðið að veruleika!

Lesa meira
DrupalCon Europe 2024

DrupalCon Europe 2024

Við erum spennt að segja frá því að stofnandi okkar og framkvæmdastjóri, Theódór Ragnar Gíslason, flutti hvetjandi erindi á hinni virtu ráðstefnu, DrupalCon Europe sem haldin var í Barcelona í ár. Þar lagði Teddi áherslu á framtíðarsýn og vegferð Defend Iceland! Vegferðin frá því að vera ungur hakkari yfir í að stofna netöryggisfyrirtæki eins og Syndis og Defend Iceland var ekki alltaf auðveld! Kærar þakkir til Baddy Sonja Breidert og flotta teymisins hjá 1xINTERNET fyrir ómetanlegan stuðning.

Lesa meira
Defend Iceland og Stafrænt Ísland í samstarf um netöryggi

Defend Iceland og Stafrænt Ísland í samstarf um netöryggi

Stafrænt Ísland og Defend Iceland hafa skrifað undir samning um samstarf á sviði netöryggis. Tilgangur samningsins er að nýta villuveiðigátt Defend Iceland til að finna öryggisveikleika í kerfum Stafræns Íslands og auka þannig og styrkja varnir gegn netárásum.

Lesa meira
Segir afsökun Microsoft lélega

Segir afsökun Microsoft lélega

„Persónulega finnst mér þetta léleg afsökun,“ segir Theodór R. Gíslason, stofnandi Defend Iceland, þar sem hann gagnrýnir Microsoft vegna viðbragða fyrirtækisins við öryggisbilun sem olli stórfelldri truflun á föstudaginn.

Lesa meira
Hjörtur Pálmi Pálsson

Stýrir uppbyggingu samfélags netöryggissérfræðinga

Hjörtur Pálmi Pálsson hefur gengið til liðs við Defend Iceland og mun hann stýra uppbyggingu samfélags netöryggissérfræðinga fyrirtækisins auk þess að leiða greiningu og úrvinnslu þeirra öryggisveikleika sem finnast hjá viðskiptavinum Defend Iceland. Greint er frá ráðningu hans í fréttatilkynningu.

Lesa meira
Skagi og Defend Iceland í samstarfi

Skagi og Defend Iceland í samstarfi

Skagi og Defend Iceland hafa gert samning um aðgang að hugbúnaði villuveiðigáttar fyrirtækisins til að fyrirbyggja árásir á net- og tölvukerfi Skaga, en í samstæðu Skaga eru VÍS, Fossar fjárfestingarbanki og SIV eignastýring.

Lesa meira
Brimborg og Defend Iceland í samstarf um netöryggi

Brimborg og Defend Iceland í samstarf um netöryggi

Brimborg hefur samið við netöryggisfyrirtækið Defend Iceland um aðgang að villuveiðigátt fyrirtækisins til að styrkja enn frekar varnir félagsins gagnvart netárásum, afla þekkingar á veikleikum tölvukerfa þess og miðla til eflingar netöryggis á Íslandi. Í samningnum felst að öryggissérfræðingar Defend Iceland munu nýta forvirkar öryggisaðgerðir til að leita að öryggisveikleikum, með því að herma aðferðir netárásarhópa og tölvuþrjóta, og tryggja þannig að hægt sé að laga veikleikana áður en þeir verða notaðir til netinnbrota.

Lesa meira
Gætu þurft að líta á netárásir sem hernað

Gætu þurft að líta á netárásir sem hernað

Netárásum hefur fjölgað verulega á Íslandi eftir að Rússar réðust inn í Úkraínu í febrúar 2022. Líklegt þykir að netþrjótarnir sem réðust á kerfi Árvakurs í gær tengist rússneskum glæpasamtökum – og jafnvel Kreml.

Lesa meira
Höfuðstöðvar Morgunblaðsins

Þetta er hópurinn sem gerði árás á Morgunblaðið

Rússneski hakkarahópurinn Akira er sagður hafa staðið á bak við árás á tölvukerfi Morgunblaðsins með þeim afleiðingum að gríðarlegt magn gagna var tekið í gíslingu. Vegna þessa lá fréttavefur Morgunblaðsins niðri í um þrjár klukkustundir og útsendingar K100 lágu niðri.

Lesa meira
Kóði og Defend Iceland í samstarf

Kóði og Defend Iceland í samstarf

Kóði og netöryggisfyrirtækið Defend Iceland hafa gert samning um aðgang að hugbúnaði villuveiðigáttar fyrirtækisins til að fyrirbyggja árásir á net- og tölvukerfi Kóða.

Lesa meira
Heiðarlegir hakkarar til varnar

Heiðarlegir hakkarar til varnar

Netöryggismál eru Theódóri Ragnari Gíslasyni hugleikin enda nauðsynlegt að huga að örygginu þegar viðkvæmar upplýsingar eru annars vegar. Fyrirtæki hans, Defend Iceland, aðstoðar fyrirtæki við að koma auga á veikleikana svo hægt sé að tryggja að ekki verði gerðar netárásir sem geta valdið miklum skaða eða viðkvæmum upplýsingum stolið. Theódór hyggst auka stafrænt öryggi Íslands og svo nýta þá reynslu víðar í hinum stóra heimi.

Lesa meira
Reiknistofa bankanna og Defend Iceland í samstarf

Reiknistofa bankanna og Defend Iceland í samstarf

Reiknistofa bankanna hefur samið við netöryggisfyrirtækið Defend Iceland um aðgang að hugbúnaði villuveiðigáttar fyrirtækisins. Með notkun villuveiðigáttarinnar nýtir Reiknistofa bankanna nýjustu aðferðir í netöryggi til að tryggja öryggi innviða fjármálakerfisins.

Lesa meira
Netöryggisfundur Defend Iceland

Netöryggisfundur Defend Iceland

Netöryggisfyrirtækið Defend Iceland, ásamt Rannís, Háskólanum í Reykjavík og Miðstöð stafrænnar nýsköpunar (EDIH-IS), hélt á dögunum hádegisfund í Grósku þar sem sjónum verður beint að forvirkum netöryggisráðstöfunum.

Lesa meira
Netárásir geta lamað samfélagið

Netárásir geta lamað samfélagið

Háskólinn í Reykjavík hefur enn ekki greitt lausnargjald fyrir gögn sem stolið var af rússneskum hakkarahópi í byrjun árs. Þrátt fyrir það hafa gögnin ekki verið birt. Lektor í tölvunarfræði segir þetta óvenjulegt fyrir hópinn en fleiri íslensk fyrirtæki hafi lent í því sama.

Lesa meira
Íslandsbanki semur um villuveiðigátt Defend Iceland

Íslandsbanki semur um villuveiðigátt Defend Iceland

Íslandsbanki er á meðal fyrstu fyrirtækja til að taka í notkun villuveiðigátt Defend Iceland, en í henni leiða saman krafta sína öryggissérfræðingar úr mörgum áttum og með ólíkan bakgrunn til að koma í veg fyrir alvarleg innbrot í net-, tölvu- og hugbúnaðarkerfi fyrirtækja og stofnana.

Lesa meira
Arion banki semur við Defend Iceland

Arion banki semur við Defend Iceland

Arion banki hefur gert samning við netöryggisfyrirtækið Defend Iceland um aðgang að hugbúnaði villuveiðigáttar fyrirtækisins. Í samningnum felst að öryggissérfræðingar Defend Iceland herma netárásir hakkara og árásarhópa í því skyni að finna veikleika í kerfum bankans svo hægt sé að lagfæra þá áður en þeir valda alvarlegum skaða.

Lesa meira
Fyrsta villuveiðigáttin fer vel af stað

Fyrsta villuveiðigáttin fer vel af stað

Íslensk fjármálafyrirtæki eru meðal þeirra sem taka þátt í villuveiðigátt Defend Iceland. Nú þegar hafa heiðarlegir hakkarar fengið greitt milljónir fyrir að benda á öryggisgalla og koma fyrirtækjum frá tilheyrandi tjóni.

Lesa meira
Tilkynna veikleika